Domain mineralöl-raffinerie.de kaufen?
Wir ziehen mit dem Projekt
mineralöl-raffinerie.de um.
Sind Sie am Kauf der Domain
mineralöl-raffinerie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mineralöl-raffinerie.de kaufen?
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Wie beeinflusst die Arbeit der Raffinerie den Markt für Kraftstoffe?
In einer Raffinerie wird Rohöl durch Destillation in verschiedene Fraktionen aufgeteilt, die dann weiterverarbeitet werden. Durch verschiedene Prozesse wie Cracken, Reformieren und Hydrieren werden diese Fraktionen zu verschiedenen Kraftstoffen wie Benzin, Diesel und Kerosin umgewandelt. Die Produktion und Angebot von Kraftstoffen durch Raffinerien beeinflusst den Markt durch Preisschwankungen und Angebotsschwankungen, die von verschiedenen Faktoren wie Nachfrage, Produktionskapazitäten und politischen Entscheidungen abhängen. **
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Welche Produkte werden aus Rohöl gewonnen?
Rohöl wird in einer Raffinerie durch Destillation in verschiedene Fraktionen aufgeteilt, die jeweils unterschiedliche Siedepunkte haben. Diese Fraktionen werden dann weiterverarbeitet, um Produkte wie Benzin, Diesel, Kerosin, Heizöl, Schmierstoffe und Petrochemikalien herzustellen. Die Verarbeitung von Rohöl in einer Raffinerie erfolgt in verschiedenen Schritten wie Destillation, Cracken, Reformieren und Hydrieren. **
Ähnliche Suchbegriffe für Web-Application-Security-Fachbücher
Top-Angebote
Produkte zum Begriff Web-Application-Security-Fachbücher:
-
Web Security for Developers, Fachbücher von Malcolm McDonaldWebsicherheit leicht gemacht. Dieses Buch behandelt die häufigsten Methoden, wie Websites gehackt werden, und wie Webentwickler sich verteidigen können. Die Welt hat sich verändert. Heute öffnest du jedes Mal, wenn du eine Seite online stellst, diese für Angriffe. Ein unerfahrener Entwickler kann leicht durch die Schwierigkeiten, eine Website richtig abzusichern, entmutigt werden. Aber hab Hoffnung: Eine Armee von Sicherheitsforschern ist unterwegs, um Sicherheitslücken zu entdecken, zu dokumentieren und zu beheben. Glücklicherweise sind die Werkzeuge, die du benötigst, um deine Seite abzusichern, kostenlos verfügbar und in der Regel einfach zu bedienen. Websicherheit für Entwickler wird dir beibringen, wie deine Websites anfällig für Angriffe sind und wie du sie schützen kannst. Jedes Kapitel behandelt eine wesentliche Sicherheitsanfälligkeit und untersucht einen realen Angriff, ergänzt durch reichlich Code, um dir sowohl die Schwachstelle als auch die Lösung zu zeigen. Du wirst lernen, wie du: - Dich gegen SQL-Injection-Angriffe, bösartiges JavaScript und Cross-Site-Request-Forgery schützt - Authentifizierung hinzufügst und den Zugriff kontrollierst, um Konten zu schützen - Benutzerkonten absicherst, um Angriffe zu verhindern, die auf das Raten von Passwörtern, das Stehlen von Sitzungen oder das Eskalieren von Berechtigungen angewiesen sind - Verschlüsselung implementierst - Schwachstellen in veralteten Codes verwaltest - Informationslecks verhinderst, die Schwachstellen offenbaren - Fortgeschrittene Angriffe wie Malvertising und Denial-of-Service abschwächst Während du besser darin wirst, Schwachstellen zu identifizieren und zu beheben, wirst du lernen, disziplinierten, sicheren Code zu schreiben und dabei ein besserer Programmierer zu werden.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffman, Andrew: Web Application SecurityWeb Application Security , Exploitation and Countermeasures for Modern Web Applications , > , Auflage: 2nd Edition, Erscheinungsjahr: 20240228, Produktform: Kartoniert, Autoren: Hoffman, Andrew, Auflage: 24002, Auflage/Ausgabe: 2nd Edition, Themenüberschrift: COMPUTERS / Security / Networking, Fachschema: Informationstechnologie~IT~Technologie / Informationstechnologie~Kryptografie~Verschlüsselung~Programmiersprachen~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 175, Höhe: 24, Gewicht: 778, Produktform: Kartoniert, Genre: Importe,53,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking APIs: Breaking Web Application Programming Interfaces, Fachbücher von Corey J. BallCorey Ball nimmt Sie mit auf eine Reise durch den Lebenszyklus von APIs, sodass Sie nicht nur mehr wissen möchten, sondern auch darauf brennen, Ihr neu erlerntes Wissen am nächsten legitimen Ziel auszuprobieren. Von Konzepten über Beispiele bis hin zur Identifizierung von Werkzeugen und deren detaillierter Demonstration bietet dieses Buch alles. Es ist die Schatztruhe für API-Hacking und sollte neben dem Schreibtisch stehen, gut gelesen von jedem, der diese Ebene der adversarialen Forschung, Bewertung oder DevSecOps ernst nehmen möchte. "Dieses Buch öffnet die Türen zum Bereich des API-Hackings, einem Thema, das nicht sehr gut verstanden wird. Anhand von realen Beispielen, die Probleme der Zugriffskontrolle betonen, wird Ihnen dieses Buch helfen, die Feinheiten der Sicherung von APIs zu verstehen, grossartige Belohnungen zu jagen und Organisationen dabei zu unterstützen, ihre API-Sicherheit zu verbessern!" "Obwohl das Internet mit Informationen zu jedem möglichen Thema in der Cybersicherheit gefüllt ist, ist es dennoch schwierig, fundierte Einblicke in die Durchführung von Penetrationstests auf APIs zu finden. Coreys Buch erfüllt diese Nachfrage nicht nur für den Anfänger in der Cybersicherheit, sondern auch für den erfahrenen Experten." "API-Hacking ist äusserst hilfreich für jeden, der in die Penetrationstests einsteigen möchte. Insbesondere gibt Ihnen dieses Buch die Werkzeuge an die Hand, um die Sicherheit von APIs zu testen, die für viele moderne Webanwendungen zu einem Schwachpunkt werden. Auch erfahrene Sicherheitsexperten können aus dem Buch Nutzen ziehen, da es Automatisierungstipps und Techniken zum Umgehen von Schutzmassnahmen enthält, die das Spiel eines jeden Pentesters verbessern." "[API-Hacking ist] die beste Quelle für API-Informationen, die ich je gesehen habe. Wenn Sie neugierig sind, was APIs sind und wie sie funktionieren, lesen Sie es einmal. Wenn Sie mit APIs arbeiten oder diese erstellen, lesen Sie es zweimal. Wenn Sie APIs brechen, lesen Sie es dreimal.".45,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Open Web Application Security Project (OWASP) und Schwachstellen in Web-Applikationen. Risikoabschätzung des Vorfalls 'Panama Papers'; TaschenbuchDas Open Web Application Security Project (owasp) Und Schwachstellen In Web-applikationen. Risikoabschätzung Des Vorfalls 'panama Papers'; Taschenbuch Von Stefan Schärmeli, Grin, 978-3-346-87941-7, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl?
Die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, die dann weiterverarbeitet werden. Beim Cracken werden schwere Kohlenwasserstoffe in leichtere umgewandelt, während bei der Hydrierung unerwünschte Verunreinigungen entfernt werden. **
-
Wie funktioniert eine Raffinerie und wie trägt sie zur Verarbeitung von Rohöl bei?
In einer Raffinerie wird Rohöl durch Destillation in verschiedene Bestandteile wie Benzin, Diesel und Heizöl aufgeteilt. Durch weitere chemische Prozesse wie Hydrierung und Reformierung werden diese Bestandteile veredelt und gereinigt. Die Raffinerie trägt somit zur Verarbeitung von Rohöl bei, indem sie es in verschiedene Produkte für den Verbrauch umwandelt. **
-
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Welche Produkte werden dabei hergestellt?
Rohöl wird in einer Raffinerie durch Destillation in verschiedene Fraktionen aufgeteilt. Diese Fraktionen werden dann weiterverarbeitet durch Prozesse wie Cracken, Reformieren und Hydrieren, um Produkte wie Benzin, Diesel, Kerosin, Heizöl, Schmierstoffe und Petrochemikalien herzustellen. Die Produkte werden dann in Tanks gelagert und für den Verkauf an Tankstellen oder andere Industrien bereitgestellt. **
-
Was sind die Hauptprozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die Hauptprozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Reformieren. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und beim Reformieren werden Moleküle neu angeordnet, um die Qualität des Endprodukts zu verbessern. **

Was sind die wichtigsten Prozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und bei der Hydrierung werden unerwünschte Verbindungen entfernt und die Qualität des Endprodukts verbessert. **
Was sind die häufigsten Prozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die häufigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und bei der Hydrierung werden unerwünschte Verbindungen entfernt. **
Top-Angebote
Produkte zum Begriff Web-Application-Security-Fachbücher:
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.54,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blockchain Application Security, Fachbücher von Harpreet Singh, Francesco Piccoli, Marco MoranaDas Fachbuch "Blockchain Application Security" bietet eine umfassende Einführung in die Sicherheitsaspekte von Blockchain-Anwendungen. Es richtet sich an Fachleute wie Anwendungsarchitekten, Softwareentwickler, Sicherheitsprüfer und Tester von Schwachstellen, die an Unternehmenslösungen im Bereich Blockchain arbeiten. Die Autoren Marco Morana, Francesco Piccoli und Harpreet Singh erläutern die Architektur und die Komponenten von Blockchain-Technologien, einschliesslich bekannter Protokolle wie Bitcoin. Das Buch vermittelt nicht nur theoretisches Wissen, sondern auch praktische Anleitungen zur Sicherung dezentraler Systeme. Es behandelt grundlegende Themen wie verteilte Ledger, Konsensalgorithmen, digitale Geldbörsen und Smart Contracts. Zudem werden Sicherheitsstrategien für dApp-Architekturen, API-Resilienz und Token-Transaktionen behandelt. Ein besonderes Augenmerk liegt auf einem vollständigen Lebenszyklusbeispiel zur Sicherung einer DeFi-Plattform sowie praktischen Anleitungen zur Entwicklung von Smart Contracts und zur Integration in AWS-Blockchain-Systeme. Diese Ressource ist ideal für alle, die die innovativen Vorteile der Blockchain-Technologie nutzen und gleichzeitig deren Sicherheitsanforderungen erfüllen möchten.108,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Web Security for Developers, Fachbücher von Malcolm McDonaldWebsicherheit leicht gemacht. Dieses Buch behandelt die häufigsten Methoden, wie Websites gehackt werden, und wie Webentwickler sich verteidigen können. Die Welt hat sich verändert. Heute öffnest du jedes Mal, wenn du eine Seite online stellst, diese für Angriffe. Ein unerfahrener Entwickler kann leicht durch die Schwierigkeiten, eine Website richtig abzusichern, entmutigt werden. Aber hab Hoffnung: Eine Armee von Sicherheitsforschern ist unterwegs, um Sicherheitslücken zu entdecken, zu dokumentieren und zu beheben. Glücklicherweise sind die Werkzeuge, die du benötigst, um deine Seite abzusichern, kostenlos verfügbar und in der Regel einfach zu bedienen. Websicherheit für Entwickler wird dir beibringen, wie deine Websites anfällig für Angriffe sind und wie du sie schützen kannst. Jedes Kapitel behandelt eine wesentliche Sicherheitsanfälligkeit und untersucht einen realen Angriff, ergänzt durch reichlich Code, um dir sowohl die Schwachstelle als auch die Lösung zu zeigen. Du wirst lernen, wie du: - Dich gegen SQL-Injection-Angriffe, bösartiges JavaScript und Cross-Site-Request-Forgery schützt - Authentifizierung hinzufügst und den Zugriff kontrollierst, um Konten zu schützen - Benutzerkonten absicherst, um Angriffe zu verhindern, die auf das Raten von Passwörtern, das Stehlen von Sitzungen oder das Eskalieren von Berechtigungen angewiesen sind - Verschlüsselung implementierst - Schwachstellen in veralteten Codes verwaltest - Informationslecks verhinderst, die Schwachstellen offenbaren - Fortgeschrittene Angriffe wie Malvertising und Denial-of-Service abschwächst Während du besser darin wirst, Schwachstellen zu identifizieren und zu beheben, wirst du lernen, disziplinierten, sicheren Code zu schreiben und dabei ein besserer Programmierer zu werden.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffman, Andrew: Web Application SecurityWeb Application Security , Exploitation and Countermeasures for Modern Web Applications , > , Auflage: 2nd Edition, Erscheinungsjahr: 20240228, Produktform: Kartoniert, Autoren: Hoffman, Andrew, Auflage: 24002, Auflage/Ausgabe: 2nd Edition, Themenüberschrift: COMPUTERS / Security / Networking, Fachschema: Informationstechnologie~IT~Technologie / Informationstechnologie~Kryptografie~Verschlüsselung~Programmiersprachen~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 175, Höhe: 24, Gewicht: 778, Produktform: Kartoniert, Genre: Importe,53,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Wie beeinflusst die Arbeit der Raffinerie den Markt für Kraftstoffe?
In einer Raffinerie wird Rohöl durch Destillation in verschiedene Fraktionen aufgeteilt, die dann weiterverarbeitet werden. Durch verschiedene Prozesse wie Cracken, Reformieren und Hydrieren werden diese Fraktionen zu verschiedenen Kraftstoffen wie Benzin, Diesel und Kerosin umgewandelt. Die Produktion und Angebot von Kraftstoffen durch Raffinerien beeinflusst den Markt durch Preisschwankungen und Angebotsschwankungen, die von verschiedenen Faktoren wie Nachfrage, Produktionskapazitäten und politischen Entscheidungen abhängen. **
-
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Welche Produkte werden aus Rohöl gewonnen?
Rohöl wird in einer Raffinerie durch Destillation in verschiedene Fraktionen aufgeteilt, die jeweils unterschiedliche Siedepunkte haben. Diese Fraktionen werden dann weiterverarbeitet, um Produkte wie Benzin, Diesel, Kerosin, Heizöl, Schmierstoffe und Petrochemikalien herzustellen. Die Verarbeitung von Rohöl in einer Raffinerie erfolgt in verschiedenen Schritten wie Destillation, Cracken, Reformieren und Hydrieren. **
-
Was sind die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl?
Die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, die dann weiterverarbeitet werden. Beim Cracken werden schwere Kohlenwasserstoffe in leichtere umgewandelt, während bei der Hydrierung unerwünschte Verunreinigungen entfernt werden. **
-
Wie funktioniert eine Raffinerie und wie trägt sie zur Verarbeitung von Rohöl bei?
In einer Raffinerie wird Rohöl durch Destillation in verschiedene Bestandteile wie Benzin, Diesel und Heizöl aufgeteilt. Durch weitere chemische Prozesse wie Hydrierung und Reformierung werden diese Bestandteile veredelt und gereinigt. Die Raffinerie trägt somit zur Verarbeitung von Rohöl bei, indem sie es in verschiedene Produkte für den Verbrauch umwandelt. **
Ähnliche Suchbegriffe für Web-Application-Security-Fachbücher
-
Hacking APIs: Breaking Web Application Programming Interfaces, Fachbücher von Corey J. BallCorey Ball nimmt Sie mit auf eine Reise durch den Lebenszyklus von APIs, sodass Sie nicht nur mehr wissen möchten, sondern auch darauf brennen, Ihr neu erlerntes Wissen am nächsten legitimen Ziel auszuprobieren. Von Konzepten über Beispiele bis hin zur Identifizierung von Werkzeugen und deren detaillierter Demonstration bietet dieses Buch alles. Es ist die Schatztruhe für API-Hacking und sollte neben dem Schreibtisch stehen, gut gelesen von jedem, der diese Ebene der adversarialen Forschung, Bewertung oder DevSecOps ernst nehmen möchte. "Dieses Buch öffnet die Türen zum Bereich des API-Hackings, einem Thema, das nicht sehr gut verstanden wird. Anhand von realen Beispielen, die Probleme der Zugriffskontrolle betonen, wird Ihnen dieses Buch helfen, die Feinheiten der Sicherung von APIs zu verstehen, grossartige Belohnungen zu jagen und Organisationen dabei zu unterstützen, ihre API-Sicherheit zu verbessern!" "Obwohl das Internet mit Informationen zu jedem möglichen Thema in der Cybersicherheit gefüllt ist, ist es dennoch schwierig, fundierte Einblicke in die Durchführung von Penetrationstests auf APIs zu finden. Coreys Buch erfüllt diese Nachfrage nicht nur für den Anfänger in der Cybersicherheit, sondern auch für den erfahrenen Experten." "API-Hacking ist äusserst hilfreich für jeden, der in die Penetrationstests einsteigen möchte. Insbesondere gibt Ihnen dieses Buch die Werkzeuge an die Hand, um die Sicherheit von APIs zu testen, die für viele moderne Webanwendungen zu einem Schwachpunkt werden. Auch erfahrene Sicherheitsexperten können aus dem Buch Nutzen ziehen, da es Automatisierungstipps und Techniken zum Umgehen von Schutzmassnahmen enthält, die das Spiel eines jeden Pentesters verbessern." "[API-Hacking ist] die beste Quelle für API-Informationen, die ich je gesehen habe. Wenn Sie neugierig sind, was APIs sind und wie sie funktionieren, lesen Sie es einmal. Wenn Sie mit APIs arbeiten oder diese erstellen, lesen Sie es zweimal. Wenn Sie APIs brechen, lesen Sie es dreimal.".45,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Open Web Application Security Project (OWASP) und Schwachstellen in Web-Applikationen. Risikoabschätzung des Vorfalls 'Panama Papers'; TaschenbuchDas Open Web Application Security Project (owasp) Und Schwachstellen In Web-applikationen. Risikoabschätzung Des Vorfalls 'panama Papers'; Taschenbuch Von Stefan Schärmeli, Grin, 978-3-346-87941-7, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
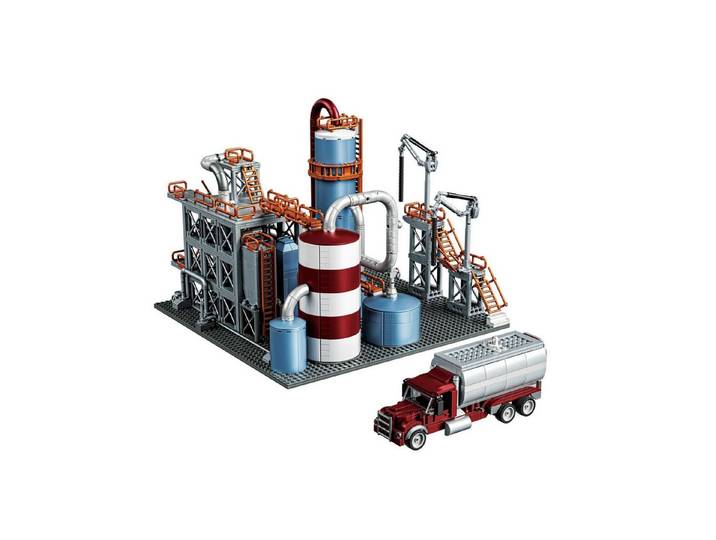
BAKA 33200 - Raffinerie (Baka) Spielbausteine<p>Die <strong>BAKA 33200 - Raffinerie</strong> Spielbausteine bieten ein kreatives und sicheres Spielerlebnis für junge Erwachsene ab 14 Jahren. Hergestellt aus hochwertigem <strong>ABS</strong>-Kunststoff, zeichnen sich diese Bausteine durch ihre Langlebigkeit und Robustheit aus. Der Präzisionsguss sorgt dafür, dass die Bausteine keine Grate oder Fasen aufweisen, was eine glatte Haptik garantiert und somit ein angenehmes Spielgefühl vermittelt.</p><p>Die neutrale Farbe der Bausteine ermöglicht es, sie in verschiedenen Spielumgebungen zu integrieren und fördert die Kreativität beim Bauen und Gestalten. Die <strong>Einheitsgröße</strong> der Bausteine macht sie vielseitig einsetzbar und ideal für verschiedene Bauprojekte. Beachte bitte, dass die Spielbausteine aufgrund kleiner Teile nicht für Kinder unter 3 Jahren geeignet sind, um ein sicheres Spielen zu gewährleisten.</p><p>Die <strong>BAKA 33200 - Raffinerie</strong> Spielbausteine sind nicht nur ein hervorragendes Spielzeug, sondern auch ein ideales Werkzeug zur Förderung von Kreativität und Problemlösungsfähigkeiten. Sie eignen sich perfekt für alle, die Spaß am Bauen und Konstruieren haben. Lass deiner Fantasie freien Lauf und entdecke die unendlichen Möglichkeiten, die dir diese Bausteine bieten!</p>89,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
PIKO 62047 G Raffinerie Cracker - AnlageG Raffinerie Cracker - Anlage Artikelnummer: 62047 EAN: 4015615620471 Epoche: - Maßbezeichnung: mm Maß: 460 x 267 x 1010 Die Cracker - AnLage gibt die verschiedenen Hochbehälter wieder, in denen aus Rohöl Benzin und sonstige auf Rohöl basierenden Rohstoffe hergestellt werden. Besonders interessant ist die komplexe Verrohrung sowie die verschiedenen Arbeitsplattformen. Grundplatte enthalten!202,63 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Verarbeitung von Rohöl in einer Raffinerie? Welche Produkte werden dabei hergestellt?
Rohöl wird in einer Raffinerie durch Destillation in verschiedene Fraktionen aufgeteilt. Diese Fraktionen werden dann weiterverarbeitet durch Prozesse wie Cracken, Reformieren und Hydrieren, um Produkte wie Benzin, Diesel, Kerosin, Heizöl, Schmierstoffe und Petrochemikalien herzustellen. Die Produkte werden dann in Tanks gelagert und für den Verkauf an Tankstellen oder andere Industrien bereitgestellt. **
-
Was sind die Hauptprozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die Hauptprozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Reformieren. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und beim Reformieren werden Moleküle neu angeordnet, um die Qualität des Endprodukts zu verbessern. **
-
Was sind die wichtigsten Prozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die wichtigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird das Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und bei der Hydrierung werden unerwünschte Verbindungen entfernt und die Qualität des Endprodukts verbessert. **
-
Was sind die häufigsten Prozesse, die in einer Raffinerie zur Verarbeitung von Rohöl durchgeführt werden?
Die häufigsten Prozesse in einer Raffinerie zur Verarbeitung von Rohöl sind Destillation, Cracken und Hydrierung. Bei der Destillation wird Rohöl in verschiedene Fraktionen aufgeteilt, beim Cracken werden schwere Moleküle in leichtere umgewandelt und bei der Hydrierung werden unerwünschte Verbindungen entfernt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.